Necesarias
Siempre activoAyuda a mantener la seguridad, el funcionamiento fiable de los formularios y a recordar tu elección de privacidad. No se utiliza para publicidad.
Un visitante puede confiar en tu oferta y aun así dudar ante el formulario. La decisión final depende de que la seguridad, la privacidad, las solicitudes de datos y la experiencia de envío parezcan lo bastante controladas como para justificar la entrega de información personal.
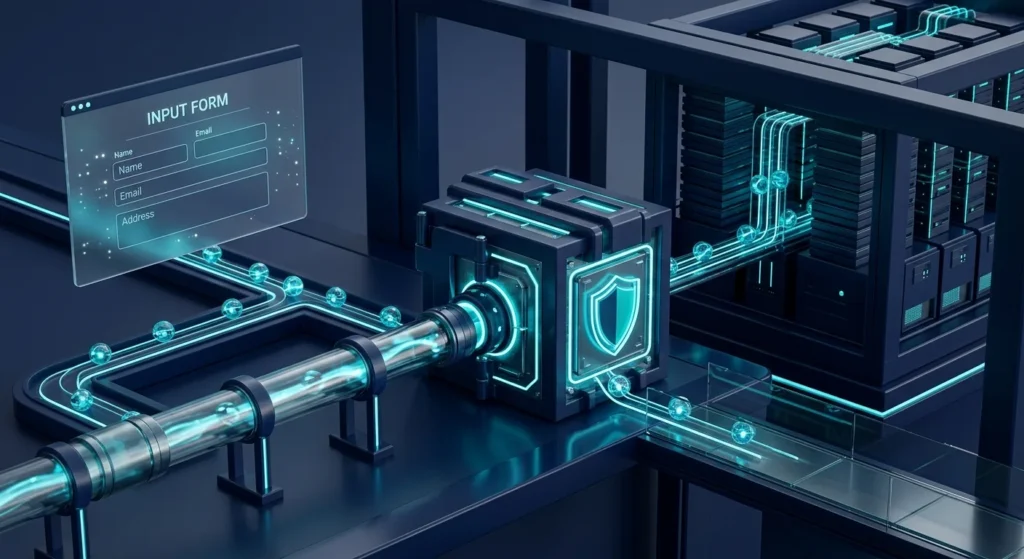
Un visitante puede entender tu oferta y aun así detenerse ante el formulario. A menudo, el motivo no es el precio ni la intención. El envío cambia la relación: el sitio web ahora pide un nombre, un correo electrónico, un número de teléfono, datos de la empresa o información sobre el proyecto. En ese momento, las señales de seguridad web pasan a formar parte de la decisión de conversión.
Para las empresas de servicios, aquí es donde confluyen la privacidad, la protección de datos personales, la seguridad y la UX. Un formulario que parece ambiguo, excesivo o técnicamente descuidado puede deshacer la confianza generada en las etapas anteriores del recorrido. Se trata de hacer que la solicitud parezca proporcionada, transparente y gestionada de forma profesional.
La confianza debería aumentar a medida que crece el compromiso. Si las páginas principales parecen profesionales, pero el formulario de contacto se ve como un plugin desconectado, el último paso crea una brecha de credibilidad. La lista de comprobación de la credibilidad del sitio web de Mono plantea la misma idea general: la confianza surge de la acumulación de pruebas, no de una única señal decorativa.
La tipografía, el espaciado, la jerarquía de los botones, los textos de ayuda y los estados de confirmación deberían seguir la misma lógica visual. Una sólida coherencia del diseño web hace que el envío parezca intencionado en lugar de improvisado.
Nunca se debería pedir a un visitante que envíe información personal a través de una página insegura. HTTPS protege los datos mientras viajan entre el navegador y el servidor, y la guía de Google sobre HTTPS explica por qué las conexiones cifradas son importantes para proteger a los visitantes.
Sin embargo, la seguridad HTTPS es una base, no una estrategia de confianza completa. Un certificado no puede explicar por qué necesitas un campo, quién recibirá la consulta ni qué ocurrirá después. La seguridad técnica y la tranquilidad de las personas resuelven aspectos diferentes de la misma decisión.
Los problemas con certificados, contenido mixto o formularios defectuosos deben formar parte del control de calidad técnico tanto como del diseño. Un sistema de diseño y desarrollo web bien construido debería tratar la fiabilidad del formulario como parte del recorrido del cliente.
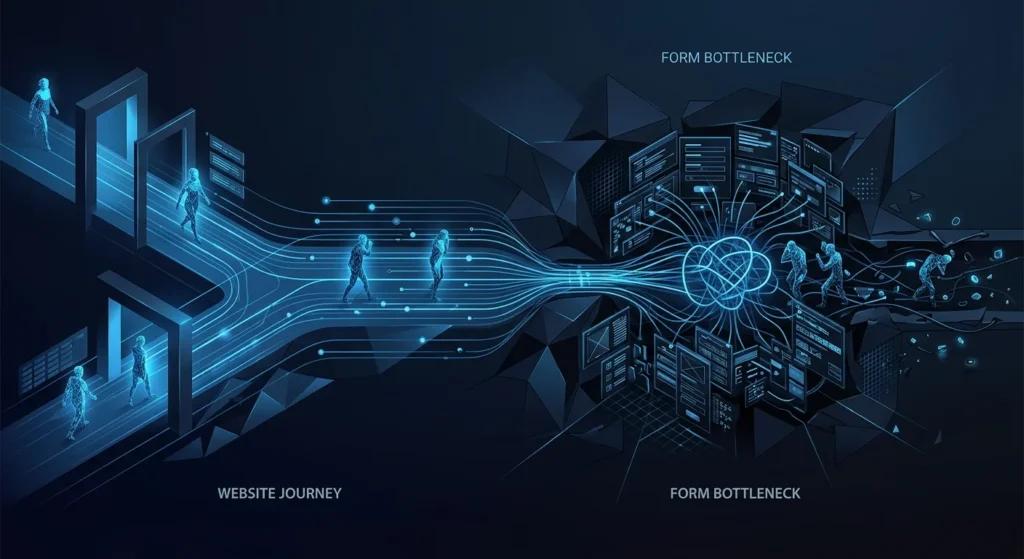
Los formularios largos no son malos por definición, pero las preguntas sin explicación generan resistencia. Antes de hacer obligatorio un campo, pregúntate si la respuesta cambia la cualificación, la asignación, la preparación o la primera respuesta útil.
Ese es el valor práctico de la transparencia en la recogida de datos: el visitante puede entender por qué la empresa los solicita. El presupuesto, el número de teléfono y la información detallada sobre el proyecto pueden estar justificados para un servicio y ser innecesarios para otro.
La guía de Mono para optimizar la conversión de formularios muestra por qué reducir el abandono de formularios no consiste simplemente en eliminar campos. El mejor enfoque elimina esfuerzos innecesarios y conserva la información que realmente mejora la siguiente acción empresarial.
Una política de privacidad oculta en el pie de página es útil, pero el propio formulario no debería guardar silencio sobre el tratamiento de los datos. Una breve explicación cerca del punto de envío puede aclarar el propósito y el contacto previsto, además de facilitar el acceso a la Política de Privacidad completa.
Para las organizaciones sujetas al RGPD del Reino Unido, la Oficina del Comisionado de Información británica muestra cómo la información sobre privacidad puede aparecer en el punto de recogida de datos. Los requisitos legales varían según la jurisdicción, pero el principio de UX resulta útil: la información importante debería estar accesible cuando las personas deciden si proporcionan sus datos.
Por tanto, un aviso de privacidad del formulario claro reduce la incertidumbre sin convertir la interfaz en un texto jurídico.
Un formulario de contacto seguro puede seguir pareciendo inseguro si las etiquetas desaparecen, los errores no están claros o un envío fallido no ofrece ninguna explicación. Prueba los estados obligatorios, la validación, el uso con teclado, el autocompletado, los estados de carga y la recuperación en dispositivos reales.
Aquí es donde las pruebas de usabilidad del sitio web resultan valiosas. Prueba la tarea completa, no solo el recorrido ideal: introduce datos incorrectos, activa la validación, vuelve a intentarlo, envía el formulario y confirma qué ve el usuario después.
Un buen diseño de interacción protege la credibilidad del sitio web porque un comportamiento predecible transmite control operativo. El visitante nunca debería preguntarse si el botón ha funcionado o si su información ha desaparecido.
Los textos sobre privacidad no pueden compensar que una empresa sea anónima. Antes de solicitar información detallada, facilita la verificación de la propia organización mediante una identidad clara, datos de contacto, trabajos relevantes, información sobre el proceso y expectativas realistas.
Utiliza señales de confianza del sitio web allí donde surjan dudas, no en una única franja aislada: un testimonio relevante cerca del formulario, detalles del proceso antes del CTA o una explicación clara de quién responde.
Una landing page de alta conversión sigue la misma secuencia de decisión: mensaje, valor, credibilidad, reducción del riesgo y acción. Las señales de seguridad web funcionan mejor cuando refuerzan esa secuencia en lugar de interrumpirla.
El envío no pone fin a la confianza. Un buen estado de confirmación indica al visitante que la solicitud se ha recibido y qué ocurrirá después. Dentro de la empresa, la consulta debería llegar a la persona responsable adecuada con suficiente contexto para actuar.
El Sistema de Conversión Web trata la captación, la transferencia y la medición como etapas conectadas. Esto importa porque las señales de seguridad web pierden valor si la interfaz parece segura, pero la respuesta operativa es caótica.
Registra estados relevantes, como el inicio del formulario, los errores de validación, los envíos completados y la llegada a la página de agradecimiento, y compáralos después con la calidad de los leads y la gestión de las respuestas.
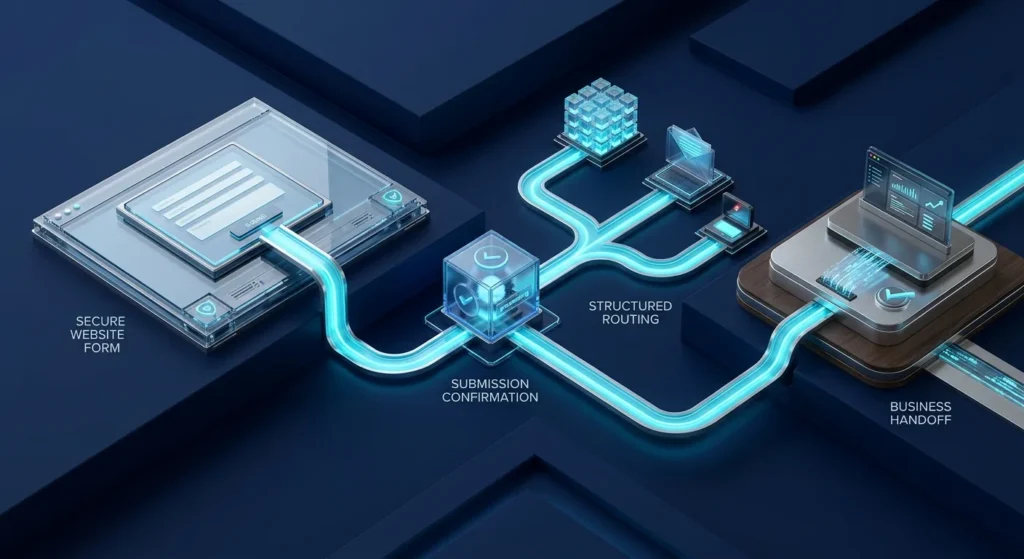
La mejor experiencia con un formulario no depende de un distintivo, un enlace a una política o una frase tranquilizadora. Alinea la entrega segura, las preguntas proporcionadas, el contexto de privacidad, una interacción predecible, las pruebas de la empresa y una transferencia fiable.
Si los visitantes llegan a tus formularios, pero dudan, los abandonan o los envían sin aportar un contexto útil, revisa todo el recorrido de decisión antes de cambiar campos aislados. Una Revisión del Sistema puede conectar la confianza, la UX del formulario, la fiabilidad técnica y el seguimiento operativo en un único diagnóstico.
Si los visitantes llegan a la fase de consulta, pero dudan, abandonan el formulario o aportan poco contexto, el problema puede abarcar la confianza, la privacidad, la UX, la fiabilidad técnica y el recorrido de respuesta. Revisa todo el sistema antes de considerar que la causa es un único campo.
Solicitar una revisión del sistemaExplorar el sistema de conversiónPreguntas frecuentes del artículo
Un formulario fiable combina una conexión segura, una identidad empresarial clara, preguntas proporcionadas, etiquetas comprensibles, contexto sobre privacidad, una validación predecible y una explicación clara de lo que ocurre después del envío.
Un enlace a la información relevante sobre privacidad cerca del formulario puede reducir la incertidumbre, especialmente cuando se recopila información personal. Los requisitos exactos de información dependen de la jurisdicción aplicable y del contexto del tratamiento de datos.
No. HTTPS protege la información mientras viaja entre el navegador y el servidor, pero la seguridad del formulario también depende de la seguridad de la aplicación, el mantenimiento del sitio web, el tratamiento de los datos, los controles de acceso y los sistemas que reciben la información enviada.
Los visitantes pueden abandonar porque el formulario pide demasiada información, ofrece poco contexto, funciona mal en su dispositivo, genera dudas sobre la privacidad o no deja claro el siguiente paso. La causa debe diagnosticarse, no suponerse.
El usuario debería recibir una confirmación clara y una expectativa adecuada sobre lo que ocurrirá después. Dentro de la empresa, la consulta debería registrarse de forma fiable, asignarse y ponerse a disposición de la persona o el sistema responsable de responder.